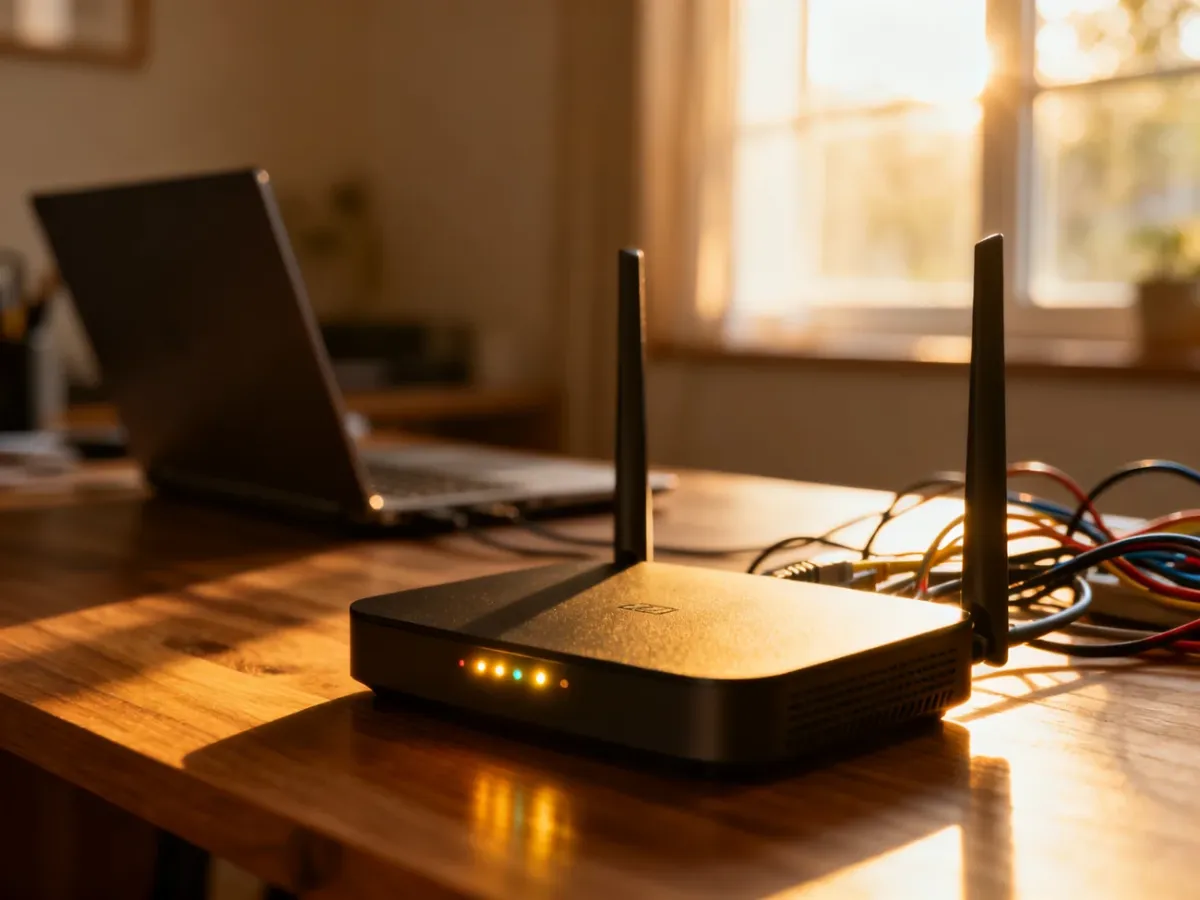
Najpewniejsza ochrona Wi-Fi przed sąsiadami to nie ukrywanie nazwy sieci, lecz kilka ustawień wykonanych razem: nowe hasło administratora i Wi-Fi, szyfrowanie WPA3 lub WPA2-AES, wyłączone WPS oraz brak zdalnego dostępu do routera. Nieautoryzowane urządzenie może zużywać pasmo, próbować atakować sprzęty w sieci lokalnej albo uzyskać dostęp do urządzeń IoT.
Dlaczego warto zabezpieczyć sieć Wi-Fi?
Sygnał bezprzewodowy często wychodzi poza ściany mieszkania lub domu. Jeżeli ktoś zna hasło albo wykorzysta słabe ustawienia routera, może podłączyć się do internetu i obniżyć jego wydajność. Współdzielenie sieci z obcą osobą zwiększa też ryzyko prób dostępu do komputerów, drukarek, kamer i innych urządzeń.
Router oddziela domową sieć od internetu, ale sam również może stać się celem ataku. Dlatego zabezpieczenia powinny obejmować zarówno dostęp do Wi-Fi, jak i panel administracyjny urządzenia.
Podstawowe zabezpieczenia – hasła i szyfrowanie
Najpierw zaloguj się do panelu administracyjnego routera. Adres panelu znajdziesz zwykle na naklejce urządzenia albo w instrukcji. Często jest to adres z prywatnej puli, na przykład 192.168.0.1 lub 192.168.1.1, ale konkretny adres zależy od producenta i dostawcy internetu.
Hasło administratora i hasło do Wi-Fi to dwa różne dane. Pierwsze chroni ustawienia routera, drugie pozwala urządzeniom połączyć się z siecią. Zmień oba. Hasło administratora powinno być unikalne i niepodobne do hasła Wi-Fi. Jeżeli router pozwala zmienić także domyślny login, zrób to.
Do sieci bezprzewodowej ustaw długie, unikalne hasło. Lepiej użyć przypadkowej kombinacji słów, cyfr i znaków niż imienia, adresu lub nazwy ulicy. Menedżer haseł, taki jak 1Password lub inne podobne narzędzie, może wygenerować i przechować hasła, których nie trzeba zapamiętywać.
W ustawieniach zabezpieczeń wybierz najwyższy standard obsługiwany przez router i wszystkie ważne urządzenia:
| Standard |
Poziom bezpieczeństwa |
Zalecenie |
| WPA3-Personal |
Najwyższy spośród typowych ustawień domowych |
Wybierz, gdy urządzenia go obsługują |
| WPA2-AES |
Bardzo dobry |
Użyj przy starszych urządzeniach |
| WPA2-TKIP |
Przestarzały |
Nie wybieraj, jeśli dostępne jest AES |
| WEP lub WPA |
Niewystarczający |
Nie używaj |
WPA3 może nie działać ze starszymi urządzeniami IoT. W takiej sytuacji użyj trybu mieszanego WPA2/WPA3, o ile router go oferuje, albo przenieś stare urządzenie do odseparowanej sieci. Przy WPA2 wybieraj szyfrowanie AES, a nie TKIP.
Jak skonfigurować router krok po kroku?
Nazwy zakładek różnią się między modelami, ale kolejność działań zwykle wygląda podobnie:
- Zaloguj się do panelu administracyjnego routera z urządzenia podłączonego do domowej sieci.
- Zmień domyślne hasło administratora i, jeśli to możliwe, także nazwę użytkownika.
- Ustaw nowe hasło Wi-Fi oraz wybierz WPA3-Personal albo WPA2-AES.
- Wyłącz WPS w sekcji Wi-Fi, Wireless lub Advanced Wireless Settings.
- Wyłącz zdalne zarządzanie przez internet, nazywane czasem Remote Management albo WAN Access.
- Sprawdź listę przekierowań portów i usuń wpisy, których nie utworzyłeś świadomie.
- Wyłącz UPnP, jeśli nie potrzebujesz automatycznego otwierania portów.
- Zainstaluj aktualizację oprogramowania routera, jeżeli producent ją udostępnia.
- Zapisz ustawienia i sprawdź, czy wszystkie domowe urządzenia nadal łączą się z siecią.
Dlaczego trzeba wyłączyć WPS?
WPS ułatwia podłączanie urządzeń bez wpisywania hasła, ale wariant oparty na kodzie PIN może być podatny na wielokrotne próby jego odgadnięcia. Przycisk WPS także nie jest potrzebny do codziennego korzystania z bezpiecznej sieci. Po wyłączeniu tej funkcji nowe urządzenia podłączaj przez ręczne wpisanie hasła Wi-Fi.
UPnP i zdalne zarządzanie
UPnP pozwala urządzeniom w sieci samodzielnie tworzyć przekierowania portów. Jest wygodne, lecz utrudnia kontrolę nad tym, które usługi stają się dostępne z internetu. Jeżeli funkcja jest aktywna, przejrzyj istniejące reguły port forwarding i usuń nieznane wpisy.
Wyłączenie UPnP może zmienić działanie gier online, konsol i aplikacji P2P. Niektóre z nich korzystają z automatycznego otwierania portów. Po wyłączeniu funkcji mogą wymagać ręcznej konfiguracji przekierowania portów. Nie otwieraj jednak portów bez konkretnej potrzeby i znajomości urządzenia, które ma być dostępne z internetu.
Jeżeli nie potrzebujesz logowania do routera spoza domu, zdalne zarządzanie powinno pozostać wyłączone. Panel administracyjny nie powinien być dostępny bezpośrednio z internetu.
Sieć dla gości i urządzenia IoT
Włącz sieć dla gości i udostępniaj odwiedzającym jej hasło zamiast danych głównej sieci. Router powinien izolować tę sieć od urządzeń domowych, takich jak komputery, telefony, drukarki i telewizory. Dzięki temu telefon gościa albo zainfekowane urządzenie nie otrzyma łatwego dostępu do głównych zasobów.
Sieć gościnna może służyć także urządzeniom IoT, na przykład kamerom, żarówkom, inteligentnym głośnikom i robotom sprzątającym. Takie sprzęty często wymagają dostępu do internetu, ale nie muszą widzieć laptopa ani dysku sieciowego. W bardziej rozbudowanych routerach podobną izolację można zbudować za pomocą VLAN-ów.
Jak ograniczyć zasięg Wi-Fi?
Zmniejszenie zasięgu nie zastępuje szyfrowania, ale ogranicza obszar, z którego można próbować połączyć się z siecią. Ustaw router tak, aby sygnał nie był niepotrzebnie kierowany przez ścianę graniczącą z mieszkaniem sąsiada:
- Umieść router możliwie centralnie, zamiast przy zewnętrznej ścianie budynku.
- W panelu sprawdź, czy możesz obniżyć moc nadawania bez pogorszenia zasięgu w domu.
- Nie chowaj urządzenia za dużymi metalowymi przedmiotami, ale ustaw je poza łatwo dostępnym miejscem.
- Jeśli router ma harmonogram Wi-Fi, wyłącz sieć podczas dłuższej nieobecności, gdy żadne urządzenie jej nie potrzebuje.
Ukrywanie SSID, czyli nazwy sieci, nie jest realnym zabezpieczeniem. Sieć bez nazwy nie pojawia się na typowej liście dostępnych połączeń, ale można ją wykryć innymi metodami. Ukryty SSID bywa też przyczyną problemów z niektórymi starszymi urządzeniami. Możesz zmienić nazwę sieci na neutralną, niezawierającą nazwiska ani adresu, ale nie traktuj jej ukrywania jako ochrony przed sąsiadami.
Szybka kontrola ustawień
Po konfiguracji sprawdź, czy wszystkie najważniejsze elementy są ustawione:
- Hasło administratora jest nowe, długie i unikalne.
- Hasło Wi-Fi nie jest używane w innych usługach.
- WPA3 albo WPA2-AES jest aktywne.
- WPS jest wyłączony.
- Zdalne zarządzanie przez internet jest wyłączone.
- Sieć dla gości lub IoT izoluje urządzenia od głównej sieci.
- Lista połączonych urządzeń nie zawiera nieznanego sprzętu.
- Oprogramowanie routera jest aktualne.
Jeżeli na liście klientów znajdziesz obce urządzenie, zmień hasło Wi-Fi i sprawdź ustawienia routera. Sama zmiana nazwy sieci lub ukrycie SSID nie rozwiązuje problemu. Największą różnicę zapewnia połączenie silnego hasła, WPA3 albo WPA2-AES, wyłączonego WPS i ograniczonego dostępu administracyjnego.